FileVault protège le disque de démarrage d'un Mac en exigeant l'identification d'un utilisateur autorisé avant l'accès aux données. Il est intégré à macOS, fonctionne en arrière-plan et mérite d'être activé sur presque tous les Mac portables, à condition de préparer correctement la récupération.
Le sujet est parfois confondu avec le mot de passe de session, le verrouillage d'activation ou la sauvegarde. Ces protections se complètent mais ne répondent pas au même risque.
Mise à jour du 14 septembre 2026 : ce guide corrige l'ancien passage sur le mode disque cible, explique le cas des Mac Apple silicon et T2, et détaille les méthodes de récupération actuelles.
En bref : faut-il activer FileVault ?
Oui dans la plupart des cas, surtout sur un MacBook susceptible d'être perdu ou volé. Sur un Mac avec puce Apple ou puce T2, le stockage interne est déjà chiffré matériellement. FileVault ajoute la protection liée aux identifiants des utilisateurs et empêche l'accès aux données sans une ouverture de session autorisée. Sur un ancien Mac Intel sans T2, FileVault réalise le chiffrement du volume.
Le principal risque n'est pas la performance, généralement peu affectée sur les machines récentes, mais la récupération. Si tous les mots de passe et la clé de secours sont perdus, les données deviennent inaccessibles. Une sauvegarde indépendante reste donc indispensable.
Chiffrement, mot de passe et sauvegarde
Le mot de passe de session permet d'ouvrir le compte utilisateur. FileVault utilise les informations d'un utilisateur autorisé pour déverrouiller le volume au démarrage. Le verrouillage d'activation associe le Mac au compte Apple et complique sa réutilisation après un effacement. Time Machine ou une autre sauvegarde conserve une seconde copie des fichiers.
Aucune de ces fonctions ne remplace les autres. FileVault ne restaure pas un fichier supprimé, une sauvegarde non chiffrée peut exposer les mêmes documents, et un mot de passe faible reste un problème même si le disque est chiffré.
Le cas des Mac Apple silicon et de la puce T2
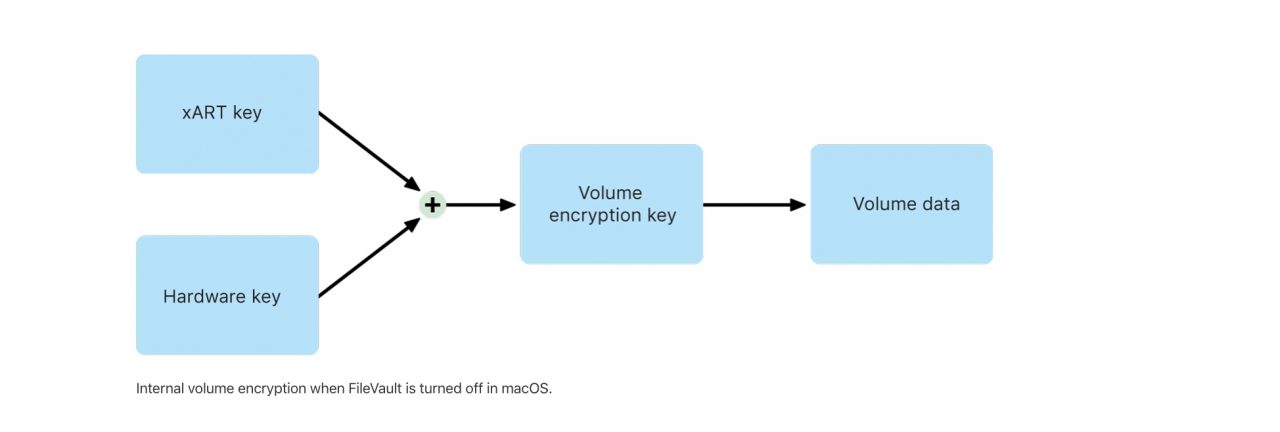
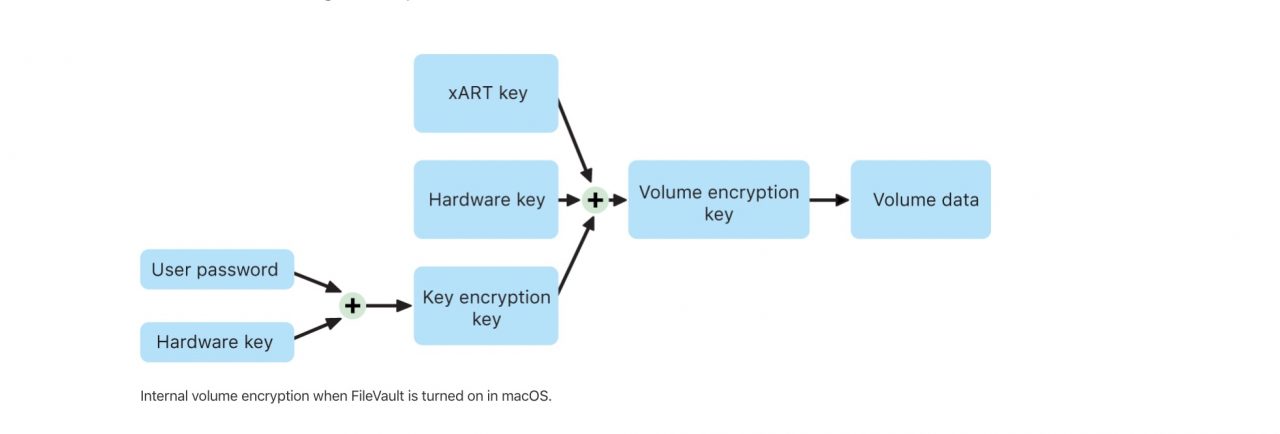
Les Mac récents chiffrent automatiquement les données du stockage interne grâce au matériel. Cela explique pourquoi l'activation de FileVault peut être rapide : il n'est pas toujours nécessaire de réécrire tout le disque. FileVault modifie surtout la manière dont les clés sont protégées et liées à l'authentification.
Sur un Mac Intel plus ancien dépourvu de T2, l'activation peut lancer un chiffrement plus long. Le Mac reste utilisable, mais il vaut mieux le laisser branché et éviter une opération système importante jusqu'à la fin.
Activer FileVault dans macOS
Ouvrez Réglages Système > Confidentialité et sécurité > FileVault, puis cliquez sur Activer. macOS demande un compte administrateur et propose une méthode de récupération. La page Apple Protéger les données du Mac avec FileVault décrit le chemin actuel.
Après activation, vérifiez le message affiché dans le même panneau. Sur une ancienne machine, la progression peut durer plusieurs heures. N'interrompez pas volontairement l'alimentation et conservez une sauvegarde avant toute modification du chiffrement.
Compte Apple ou clé de secours ?
Selon la version de macOS et la configuration du Mac, la récupération peut s'appuyer sur le compte Apple ou sur une clé personnelle. Une organisation peut aussi gérer et conserver une clé par son système d'administration.
Si macOS affiche une clé de secours, copiez-la exactement et gardez-la ailleurs que sur le disque chiffré et ailleurs que dans le sac du Mac. Ne la placez pas uniquement dans un fichier enregistré sur cette même machine. Sur les versions récentes, la clé d'un Mac lié au même compte Apple peut apparaître dans l'app Mots de passe lorsque cette option est utilisée.
Quels utilisateurs peuvent déverrouiller le disque ?
Sur un Mac partagé, tous les comptes ne sont pas forcément autorisés au démarrage. Un administrateur peut activer des utilisateurs supplémentaires dans les réglages FileVault. Chaque personne utilise alors son propre mot de passe, sans partager celui du propriétaire.
Supprimez l'accès d'un ancien utilisateur avant de céder la machine ou de réorganiser les comptes. Dans une entreprise, laissez la gestion des clés et des utilisateurs au service responsable plutôt que de modifier localement une politique imposée.
Mode disque cible, récupération et accès physique
L'ancien article affirmait qu'un mode disque cible permettait de lire les données sans mot de passe. Ce n'est pas une raison valable pour désactiver FileVault, et ce n'est pas le comportement d'un volume FileVault verrouillé. Présenter le stockage à un autre Mac ne déchiffre pas magiquement le volume : une authentification ou une clé autorisée reste nécessaire.
Les Mac Apple silicon utilisent le partage de disque depuis la récupération macOS plutôt que l'ancien fonctionnement Thunderbolt de certains Mac Intel. Dans les deux cas, le chiffrement protège le contenu lorsque le volume n'a pas été déverrouillé.
Sur Apple silicon et les Mac T2, le moteur de chiffrement matériel rend l'impact quotidien difficile à percevoir. Sur un très ancien Mac ou un stockage déjà lent, l'activation initiale et certaines charges lourdes peuvent être plus visibles. Mesurez avant d'attribuer chaque ralentissement à FileVault.
À l'usage, le principal changement apparaît au démarrage : un utilisateur autorisé doit déverrouiller le disque. Après l'ouverture de session, les applications et fichiers fonctionnent normalement.
FileVault ne protège pas un Mac déjà ouvert
Le chiffrement au repos protège surtout quand le Mac est éteint ou verrouillé et que le volume ne peut pas être déverrouillé. Un logiciel malveillant exécuté dans une session ouverte, un partage réseau mal configuré ou une personne devant un écran déverrouillé peut toujours accéder aux fichiers autorisés.
Utilisez donc un mot de passe unique, activez l'identification à deux facteurs du compte Apple, verrouillez rapidement l'écran et installez les mises à jour. FileVault est une couche importante, pas une immunité générale.
Préparer la récupération avant la panne
Testez que la sauvegarde Time Machine existe et que vous savez retrouver la clé ou le compte de récupération. Mon guide explique comment configurer Time Machine en SMB sur un NAS Synology. Le chiffrement de la sauvegarde doit être activé séparément dans Time Machine.
Ne testez pas la clé en provoquant une situation risquée sur votre seul Mac. Il suffit de vérifier qu'elle est lisible, complète et stockée dans un endroit accessible au propriétaire. Une procédure écrite pour les proches ou l'entreprise peut être plus utile qu'une clé dont personne ne connaît l'existence.
Une protection simple à condition d'anticiper
FileVault retire une grande partie du risque lié à la perte physique du Mac sans changer la façon de travailler. Son efficacité repose sur trois éléments : des utilisateurs autorisés bien gérés, une méthode de récupération conservée séparément et une vraie sauvegarde. Activez-le pour la protection, mais préparez la récupération avec le même sérieux.